policy Enterprise

Политика за реагиране при инциденти

Структурирана политика за реагиране при инциденти за своевременно откриване на заплахи, реагиране и възстановяване, подпомагаща съответствие с GDPR, NIS2, DORA и 27001.

Преглед

Политиката за реагиране при инциденти установява изискванията, ролите и работните потоци за ефективно откриване, докладване на инциденти, ограничаване и действия за отстраняване на инцидент по информационна сигурност, в съответствие с ISO/IEC 27001, ISO/IEC 27002, NIST, GDPR, NIS2 и DORA.

Всеобхватно реагиране при заплахи

Дефинира процеси от край до край за откриване, ограничаване, възстановяване и подобрение след инцидент.

Ясни роли и срокове

Определя отговорности и ескалационни пътища за персонала, екипите по сигурността, правни въпроси и съответствие и изпълнителното ръководство.

Съгласуване с регулаторните уведомявания

Покрива GDPR, NIS2, DORA и договорни задължения за докладване със строги срокове за уведомяване.

Непрекъснато подобряване на устойчивостта

Изисква извлечени поуки, проследяване на показатели и ежегодни прегледи на програмата за реагиране при инциденти за повишаване на киберустойчивостта.

▾ Прочетете пълния преглед (click to expand)
Политиката за реагиране при инциденти (Документ P30) формализира надеждна рамка, която гарантира, че организацията може ефективно да управлява и да реагира на разнообразен спектър от инциденти по информационната сигурност. Основната цел на политиката е да установи повторяеми процеси за идентифициране, докладване на инциденти, анализиране, ограничаване и възстановяване след инциденти, като същевременно насърчава постоянно подобряване чрез оценки след инцидент. Чрез въвеждане на централна рамка за реагиране при инциденти, съгласувана с международни стандарти като ISO/IEC 27035, политиката осигурява структуриран подход във всички фази на инцидента: подготовка, откриване и анализ, ограничаване/изкореняване/възстановяване и преглед след инцидент. Тази политика обхваща широк кръг организационни функции, като разпростира изискванията си върху целия персонал, включително изпълнители и доставчици на услуги на трети страни, както и върху всички информационни системи на организацията, независимо дали са локални, в облака или хибридни. Тя се прилага за изчерпателен набор от типове инциденти: неоторизиран достъп, зловреден софтуер и ransomware, атаки за отказ на услуга, изтичане на данни или ексфилтрация, вътрешни заплахи и дори физически нарушения, засягащи цифрови активи. Разделът за управление изисква всеки инцидент да бъде формално регистриран в система за управление на инциденти по сигурността (SIMS), с подробни метаданни, включително време на откриване, класификация, засегнати системи, предприети действия, събрани доказателства и анализ на първопричината. Всички инциденти се категоризират по многостепенен модел на тежест, осигуряващ пропорционално реагиране и ескалация. Ключовите роли и отговорности са внимателно дефинирани, за да се гарантира отчетност и оптимизиран работен поток по време на инцидент. Директорът по информационна сигурност (CISO) запазва общата собственост върху рамката за реагиране и служи като връзка с висшето ръководство и регулаторите при значими инциденти. Координаторът по реагиране при инциденти управлява междуфункционални екипи, проследява всеки етап от реагирането и гарантира, че коригиращи действия се изпълняват. Центърът за операции по сигурността (SOC) и анализаторите по ИТ сигурност отговарят за мониторинг и триаж на заплахи, ескалация на случаи и предприемане на първоначални действия по ограничаване. Ролите по правни въпроси и длъжностното лице по защита на данните отговарят за преглед на регулаторното въздействие и спазване на срокове за уведомяване, особено за нарушения по GDPR, NIS2 и DORA. Висшето ръководство взема стратегически решения при инциденти с висока тежест, включително публични комуникации и одобряване на изменения в система за управление на информационната сигурност (СУИС). Политиката приема строги механизми за уведомяване при нарушения, цифрова форензика и обработване на доказателства, като изисква уведомяването на органи и засегнати заинтересовани страни да се извършва съгласно дефинирани правни и договорни срокове. Процедурите за цифрова форензика включват създаване на образ на диска с блокиращи запис устройства, проследяване на верига на съхранение и криптирано съхранение на доказателства, с координация с правоприлагащи органи, когато е необходимо. Всякакви отклонения от политиката, като време за реагиране или събиране на доказателства, трябва да следват строг процес по управление на изключенията, базиран на риска, с документация, одобрение от директора по информационна сигурност (CISO) и тримесечни прегледи на риска. За да се гарантира ефективност и регулаторно съответствие, политиката изисква ежегодни прегледи, регулярни учения по реагиране при инциденти и ясни показатели като Mean Time to Detect (MTTD), Mean Time to Contain (MTTC) и процент на завършените прегледи след инцидент. Одит и съответствие и мониторинг на съответствието валидират готовността и налагат спазването, със зададени последствия при неспазване, включително дисциплинарни мерки до прекратяване на договор или регулаторно докладване. Политиката е дълбоко интегрирана с подпомагащи политики за класификация на данни, управление на промените, криптография, системи за резервно копиране и възстановяване и политика за регистриране и мониторинг, осигурявайки всеобхватна и защитима готовност за инциденти.

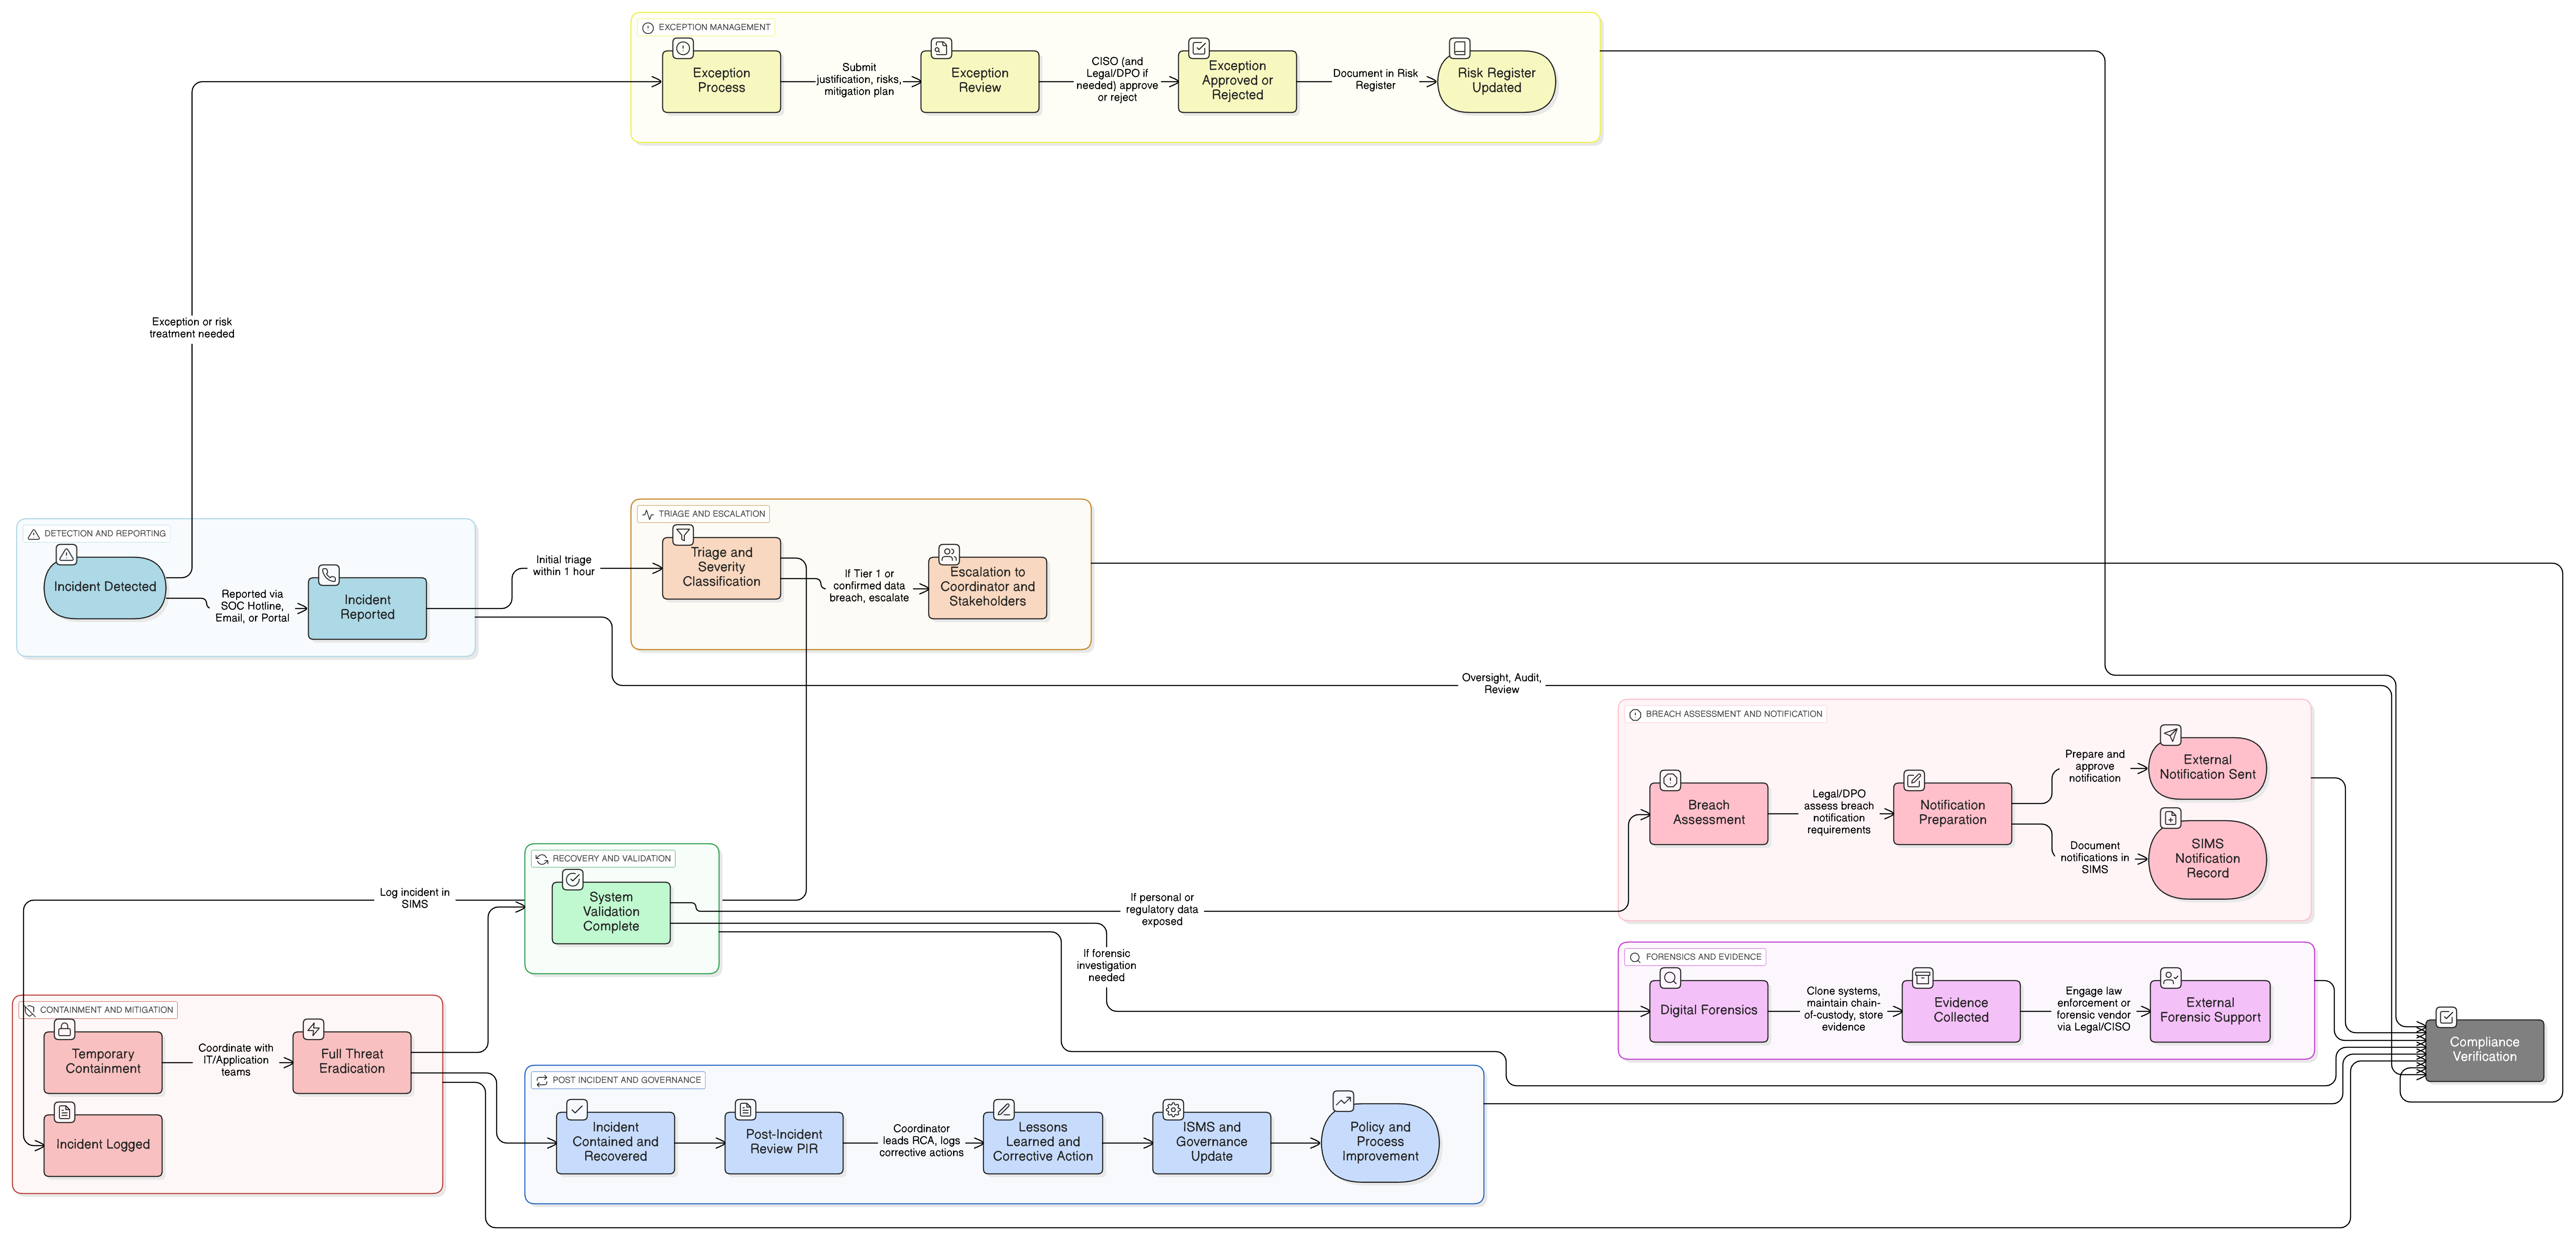
Диаграма на политиката

Диаграма на политиката за реагиране при инциденти, илюстрираща стъпките по идентифициране, триаж, ограничаване, възстановяване, уведомяване, обработване на доказателства и преглед след инцидент.

Кликнете върху диаграмата, за да я видите в пълен размер

Съдържание

Обхват и правила за ангажиране

Класификация на инциденти и работен поток за реагиране

Протоколи за докладване, уведомяване и ескалация

Показатели и постоянно подобряване

Изисквания за управление

Управление на изключенията и управление на третирането на риска

Съответствие с рамката

🛡️ Поддържани стандарти и рамки

Този продукт е съобразен със следните рамки за съответствие, с подробно съпоставяне на клаузи и контроли.

Рамка Обхванати клаузи / Контроли
ISO/IEC 27001:2022
ISO/IEC 27002:2022
NIST SP 800-53 Rev.5
EU GDPR
33(1)33(3)(a)33(3)(b)33(3)(c)33(3)(d)34(1)34(2)(a)34(2)(b)34(2)(c)
EU NIS2
EU DORA
COBIT 2019

Свързани политики

Политика за мониторинг на одит и съответствие

Валидира готовността за инциденти и ефективността на реагирането чрез структурирани одити и оценки на съответствието.

P01 Политика по информационна сигурност

Установява общото изискване за операции, основани на риска, с готовност за инциденти.

P05 Политика по управление на промените

Гарантира, че дейностите по ограничаване и възстановяване, включващи инфраструктура или услуги, следват формални процедури.

Политика за класификация и етикетиране на данни

Подпомага класификацията на тежестта на инцидента въз основа на чувствителността на данните.

Политика за резервно копиране и възстановяване

Позволява възстановяване след ransomware или разрушителни атаки с уверение за цялостност.

Политика за криптографски контроли

Дефинира мерки за шифроване, които намаляват въздействието на инциденти и рисковете от експозиция на данни.

Политика за регистриране и мониторинг

Осигурява базовата видимост на събитията, предупрежденията и съхранение на логове, необходими за ефективно откриване и форензика.

Политика за тестови данни и тестова среда

Гарантира, че инцидентите, засягащи непродукционни системи, също се обработват по структуриран и сигурен начин.

Относно политиките на Clarysec - Политика за реагиране при инциденти

Ефективното управление на сигурността изисква повече от думи; то изисква яснота, отчетност и структура, която се мащабира с организацията. Общите шаблони често се провалят, създавайки неяснота чрез дълги параграфи и недефинирани роли. Тази политика е проектирана да бъде оперативният гръбнак на вашата програма за сигурност. Ние присвояваме отговорности на конкретните роли, срещани в съвременно предприятие, включително директор по информационна сигурност (CISO), ИТ сигурност и релевантните комитети, осигурявайки ясна отчетност. Всяко изискване е уникално номерирана клауза (напр. 5.1.1, 5.1.2). Тази атомарна структура прави политиката лесна за внедряване, за одит спрямо конкретни контроли и за безопасно адаптиране, без да се засяга целостта на документа, превръщайки я от статичен документ в динамична, приложима рамка.

Централизирана система за инциденти по сигурността

Изисква всички инциденти да бъдат регистрирани, проследявани и анализирани в специализирана система за управление на инциденти по сигурността (SIMS) за отчетност и подобрение.

Многостепенен модел за класификация на инциденти

Въвежда многостепенен подход за тежест, насочващ адаптирано реагиране и ескалация за критични, високи и средни/ниски събития.

Одитируемо реагиране, базирано на показатели

Изисква използване и ежегоден преглед на показатели за откриване, ограничаване и възстановяване за измерима зрелост на програмата.

Често задавани въпроси

Създадено за лидери, от лидери

Тази политика е разработена от ръководител по сигурността с над 25 години опит в внедряването и одитирането на ISMS рамки в глобални организации. Тя е създадена не само като документ, а като защитима рамка, която издържа на одиторски преглед.

Разработено от експерт със следните квалификации:

MSc Cyber Security, Royal Holloway UoL CISM CISA ISO 27001:2022 Lead Auditor & Implementer CEH

Обхват и теми

🏢 Целеви отдели

ИТ Сигурност Съответствие Одит

🏷️ Тематично покритие

Управление на инциденти Управление на съответствието Център за операции по сигурността (SOC) Мониторинг и одитно регистриране Управление на уязвимостите
€89

Еднократна покупка

Незабавно изтегляне
Доживотни актуализации

Тази политика е 1 от 37 в пълния пакет Enterprise

Спестете 67%

Вземете всичките 37 политики Enterprise за €599, вместо €1 813 при индивидуален покупка.

Вижте пълния пакет Enterprise →
Incident Response Policy

Подробности за продукта

Тип: policy
Категория: Enterprise
Стандарти: 7